
El ChatGPT estándar no cumple con la ley HIPAA. Los planes Gratuito, Plus y de Equipo no incluyen un Acuerdo de Asociado Comercial (BAA), lo que convierte cualquier uso con datos de pacientes en una violación. Este artículo cubre qué planes califican, qué abarca realmente un BAA y dónde ocurren la mayoría de las violaciones incluso antes de abrir ChatGPT.
La respuesta directa: ¿es el ChatGPT estándar compatible con HIPAA?
No. Los planes Gratuito, Plus y de Equipo de ChatGPT no cumplen con la ley HIPAA, y usarlos con Información de Salud Protegida (PHI) constituye una violación.
Los planes estándar de ChatGPT utilizan los datos de las conversaciones para el entrenamiento del modelo por defecto y no ofrecen un Acuerdo de Asociado Comercial (BAA). La propia documentación de OpenAI confirma que solo los planes Enterprise y el nivel Healthcare proporcionan los controles de datos necesarios para cumplir con la elegibilidad de HIPAA (Centro de ayuda de OpenAI, ChatGPT para el cuidado de la salud).
Según 45 CFR Parte 164 (Regla de Privacidad de HIPAA del HHS), la Información de Salud Protegida incluye cualquiera de los 18 identificadores cuando se vinculan a información de salud:
- Nombre del paciente
- Datos geográficos (dirección, código postal, ciudad)
- Fechas (fecha de nacimiento, fecha de admisión, fecha de alta, fecha de fallecimiento)
- Números de teléfono
- Números de fax
- Direcciones de correo electrónico
- Números de Seguro Social
- Números de registro médico (MRN)
- Números de beneficiario del plan de salud
- Números de cuenta
- Números de certificado o licencia
- Identificadores de vehículos
- Identificadores de dispositivos y números de serie
- URLs de sitios web
- Direcciones IP
- Identificadores biométricos (huellas dactilares, huellas de voz)
- Fotografías de rostro completo
- Cualquier otro número o código de identificación único
Cualquiera de estos, combinado con datos de salud, es PHI. Un nombre y un diagnóstico juntos cruzan el umbral.
La magnitud del riesgo no es hipotética. El Portal de Violaciones de la Oficina de Derechos Civiles del HHS informó de 725 grandes violaciones de datos de atención médica en 2023 que afectaron a más de 133 millones de personas, más que cualquier otro sector. Las herramientas de IA que manejan PHI sin un BAA añaden un nuevo vector a esa exposición.
¿Qué versión de ChatGPT cumple con los requisitos de HIPAA?
ChatGPT Enterprise y ChatGPT for Healthcare (lanzado en enero de 2026) pueden ser elegibles para HIPAA, pero solo después de que su organización firme un Acuerdo de Asociado Comercial con OpenAI.
| Plan | BAA disponible | Datos utilizados para el entrenamiento | Registros de auditoría | Controles de residencia de datos | Elegible para HIPAA |
|---|---|---|---|---|---|
| ChatGPT Gratuito | No | Sí | No | No | No |
| ChatGPT Plus | No | Sí | No | No | No |
| ChatGPT Team | No | Opción de exclusión disponible | Limitado | No | No |
| ChatGPT Enterprise | Sí | No | Sí | Sí | Sí (con BAA) |
| ChatGPT para el sector sanitario | Sí | No | Sí | Sí | Sí (con BAA) |
Comparación de la elegibilidad de los planes ChatGPT para HIPAA
El nivel Healthcare, anunciado por OpenAI el 8 de enero de 2026, añade integraciones de flujo de trabajo clínico, funciones de documentación ambiental y conectividad con el expediente electrónico de salud (EHR) además de las protecciones de datos de Enterprise (OpenAI, "Presentando OpenAI para el sector sanitario").
Firmar un BAA es necesario, pero no suficiente. La guía del HHS sobre HIPAA y la computación en la nube deja claro que las entidades cubiertas siguen siendo responsables del cumplimiento de HIPAA incluso cuando utilizan un servicio cubierto por un BAA. Las políticas internas, la capacitación del personal y los estándares de uso mínimo necesario siguen siendo aplicables. Un BAA con OpenAI no protege contra un miembro del personal que suba más PHI de lo que requiere una tarea, o que use la herramienta fuera de su alcance aprobado.
HIPAA Journal confirma este requisito de dos partes: BAA más controles organizacionales.
Lo que cubre un BAA y lo que no
Un Acuerdo de Asociado Comercial (BAA) es un contrato que obliga a OpenAI a proteger la PHI. Firmarlo no hace que todo uso de ChatGPT sea automáticamente compatible.
Según 45 CFR §164.308(b)(1) y §164.502(e), cualquier entidad que cree, reciba, mantenga o transmita PHI en nombre de una entidad cubierta es un Asociado Comercial y debe firmar un BAA. El BAA en sí mismo debe abordar:
Lo que cubre un BAA:
- Restricciones sobre cómo el asociado comercial puede usar o divulgar la PHI
- Obligación de informar sobre violaciones e incidentes de seguridad
- Requisito de aplicar salvaguardias consistentes con la Regla de Seguridad de HIPAA
- Requisitos de subcontratistas (los proveedores de nivel inferior también deben tener BAAs)
- Devolución o destrucción de PHI al finalizar el contrato
Lo que un BAA no cubre:
- Comportamiento del personal: los empleados que pegan PHI innecesaria siguen creando infracciones.
- Otras herramientas en el flujo de trabajo que no tienen un BAA (por ejemplo, la grabadora de voz utilizada antes de ChatGPT).
- Si la PHI debería haberse introducido en la herramienta en absoluto.
- El cumplimiento en otras organizaciones que reciben la salida.
"Pegar información del paciente en ChatGPT sin un BAA firmado con OpenAI es una violación de HIPAA. El ChatGPT estándar no ofrece un BAA." — comunidad r/hipaa
Las Disposiciones del Modelo de BAA del HHS proporcionan la plantilla que la mayoría de las entidades cubiertas utilizan como punto de partida.

El paso que la mayoría de los clínicos pasan por alto: cómo entra la PHI antes de abrir ChatGPT
La mayoría de los análisis de riesgo de HIPAA se centran en la herramienta de IA utilizada, pero el paso de grabación y captura que ocurre antes de abrir ChatGPT tiene el mismo peso legal.
Según 45 CFR §160.103, cualquier entidad que cree, reciba, mantenga o transmita PHI en nombre de una entidad cubierta califica como Asociado Comercial. Esa definición incluye el dispositivo de grabación o la aplicación utilizada para capturar una consulta del paciente.
Un clínico que graba un encuentro con un paciente con Notas de Voz de iPhone y luego lo transcribe a ChatGPT ha introducido PHI en dos sistemas sin un BAA: la aplicación de grabación de voz y la herramienta de IA estándar. La Escuela de Políticas Públicas de la USC Price documentó este punto ciego específico: la mayoría de los clínicos que sin saberlo violan HIPAA lo hacen no en el paso de la IA, sino en el paso de captura que lo precede.
El mercado se mueve rápidamente. Los asistentes de IA ambientales para tomar notas, incluidos Suki, Avo y Sunoh, ya están implementados en entornos hospitalarios. La pregunta de cumplimiento es idéntica para todos ellos: ¿la herramienta de captura tiene su propio BAA y certificaciones de seguridad, o está operando sin uno?
La pregunta a hacer antes de cualquier flujo de trabajo clínico de IA es: ¿el dispositivo o la aplicación utilizados para capturar la conversación con el paciente están cubiertos por un BAA?
Para más detalles sobre el tomador de notas de IA para médicos: software vs hardware — cómo se comparan los dos métodos en cuanto a cumplimiento, ese artículo cubre la comparación en profundidad.

Herramientas de IA compatibles con HIPAA para documentación clínica
Para los clínicos que necesitan IA compatible en todo el flujo de trabajo de documentación, desde la grabación hasta la transcripción y la nota. La herramienta de captura debe tener sus propias certificaciones de seguridad, no depender únicamente del BAA de la IA posterior.
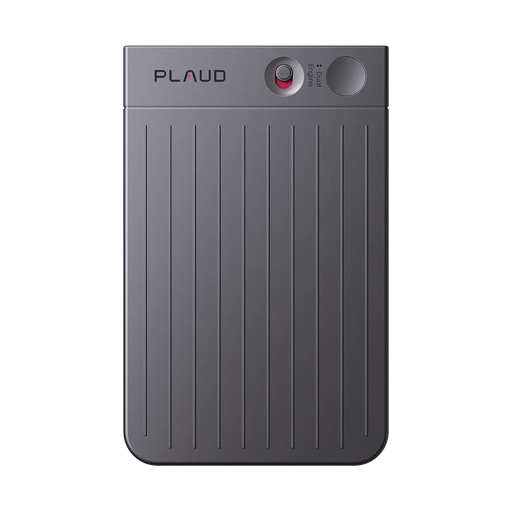
Plaud Note Pro es un tomador de notas de IA físico que cumple con los requisitos de seguridad técnica de SOC 2 Tipo 2, HIPAA, ISO 27001 y GDPR para la captura y transcripción de audio.
- Captura: graba la consulta del paciente sin almacenar audio en una nube no segura
- Transcribir: autogenerado en la aplicación Plaud, disponible para revisión antes de exportar
- Exportar: la transcripción va a su EHR o herramienta de documentación. Plaud no utiliza datos de transcripción para el entrenamiento del modelo.
- Las certificaciones se aplican a la capa de captura, independientemente de la IA de nivel inferior utilizada para el refinamiento de la nota.
Plaud Note Pro se encarga del paso de grabación y transcripción. ChatGPT Enterprise o el nivel Healthcare (con un BAA firmado) se encargan del refinamiento de las notas. Ambas capas deben estar cubiertas. Un BAA no se extiende a la otra herramienta.

Para más información, los mejores tomadores de notas de IA para documentación médica comparan las opciones actuales según el nivel de certificación y la adecuación al flujo de trabajo clínico.
Este artículo proporciona información general sobre HIPAA y las herramientas de IA. No es asesoramiento legal ni de cumplimiento. Consulte al oficial de cumplimiento de su organización antes de implementar cualquier herramienta de IA en un flujo de trabajo clínico.